 |
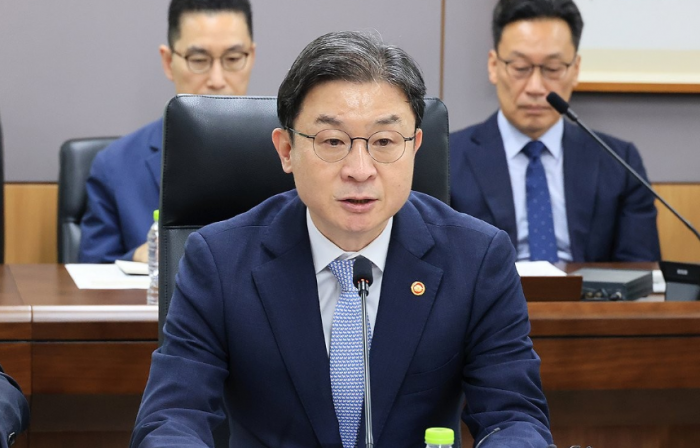
| 이억원 금융위원회 위원장이 4일 정부서울청사에서 열린 최근 침해위협 대응 전금융권 긴급 점검회의에서 발언하고 있다. /연합뉴스 |
시중은행에 이어 2금융권에서도 피해가 확인된 이번 금융권 고객정보 해킹 사건은 과거와는 차원이 다르다. 특정 회사를 겨냥하던 기존 방식과 달리 인공지능(AI) 에이전트를 활용해 다수 금융사에 무작위 공격을 가한 뒤 빈틈을 파고들었다. AI를 동원해 '큰 노력' 없이 동시다발적으로 여러 금융사를 공격했고 '약한 고리'를 집중적으로 파고든 것이다.
조사가 더 필요하지만 전문가들이 우려하던 'AI 해킹'이 현실화한 것으로 보인다. 금융당국은 사용된 AI 에이전트가 중국에서 개발돼 오픈소스로 공개돼 있는 'ARTEX'이며, 해커 1인(동일세력)의 소행일 가능성에 무게를 두고 있다고 한다. 중국산 AI 도구를 썼다고 해서 이번 해킹의 배후에 중국이 있다고 단정할 수는 없다. 하지만 중국, 북한 등 적대 세력이 마음만 먹으면 AI를 동원, 시중은행 등 국가 인프라에도 쉽게 접근할 수 있음을 보여줬다.
현재 기업 사이버 보안은 주요 보안 자산에 대한 방어 위주로 운용되고 있다. 외부 보안 위협에 대한 능동 대응보다는 수동적 대응 위주라는 것이다. 최소한으로 충족해야 하는 법적·제도적 기준과 규정 준수 여부를 관리하는 컴플라이언스(compliance)를 중심에 두는 시스템이다. '보안 담당 인원 몇 명, 보안 투자 액수 얼마, 교육과 훈련에 투자 얼마' 식의 정량 지표 위주, 체크리스트 준수 여부 등으로 보안 활동이 평가된다. 그렇다고 이 체계를 나쁘다고 할 수만은 없다. 제조업이건 금융업이건 오랜 기간을 거쳐 리스크 요인이 어떤 것인지 안정적으로 파악이 된 상황을 전제할 때는 효율적인 방식이기도 하다.
문제는 이런 '안정기'가 끝나고 AI를 활용한 해킹 등 사이버 위협이 일상화된 새로운 시대로 들어섰다는 점이다. 몇 가지 기준 준수만을 따지는 컴플라이언스 위주로는 턱없이 부족하다. 개별 기업들이 현장에서 능동적으로 리스크를 판단하고 리스크에 상응하는 노력을 기울여야 한다. 정부는 이런 능동적 보안 노력이 정착되도록 유도해야 한다. 특히 AI 기술의 성능과 한계가 불확실한 시기에는 사이버 위협이 크게 늘어날 가능성이 높다. 창과 방패가 새로운 균형을 이루는 안정기로 갈 수도 있지만, 그 때까지는 혼란과 불안이 매우 커진다는 얘기다.
이번 사건을 계기로 사이버 보안체계를 전면 재검점하고 개편해야 한다. 수동적 컴플라이언스 위주에서 스스로 약한 고리를 찾는 능동적인 보안체계로 전환되게 정부가 나서 유도해야 한다. 이번 사건의 성격도 재규정할 필요가 있다. 이번 해킹에서 주전산망까지 뚫렸다면 결제와 송금, 대출이 한꺼번에 멈추고 금융 불안이 실물 경제로 번질 수 있었다. 국가 경제 활동이 멈출 수도 있었다. 이번 사례는 단순한 금융권 해킹이 아니라 국가 안보 사안으로 다뤄야 한다.